一次由邮件触发的服务器入侵复盘:从 DMARC 报告到挖矿程序
一封伪造的 DMARC 报告邮件,如何借容器全局可写目录完成代码执行、植入 Web 木马与门罗币矿机,以及我们采取的完整修复措施。
事件概述
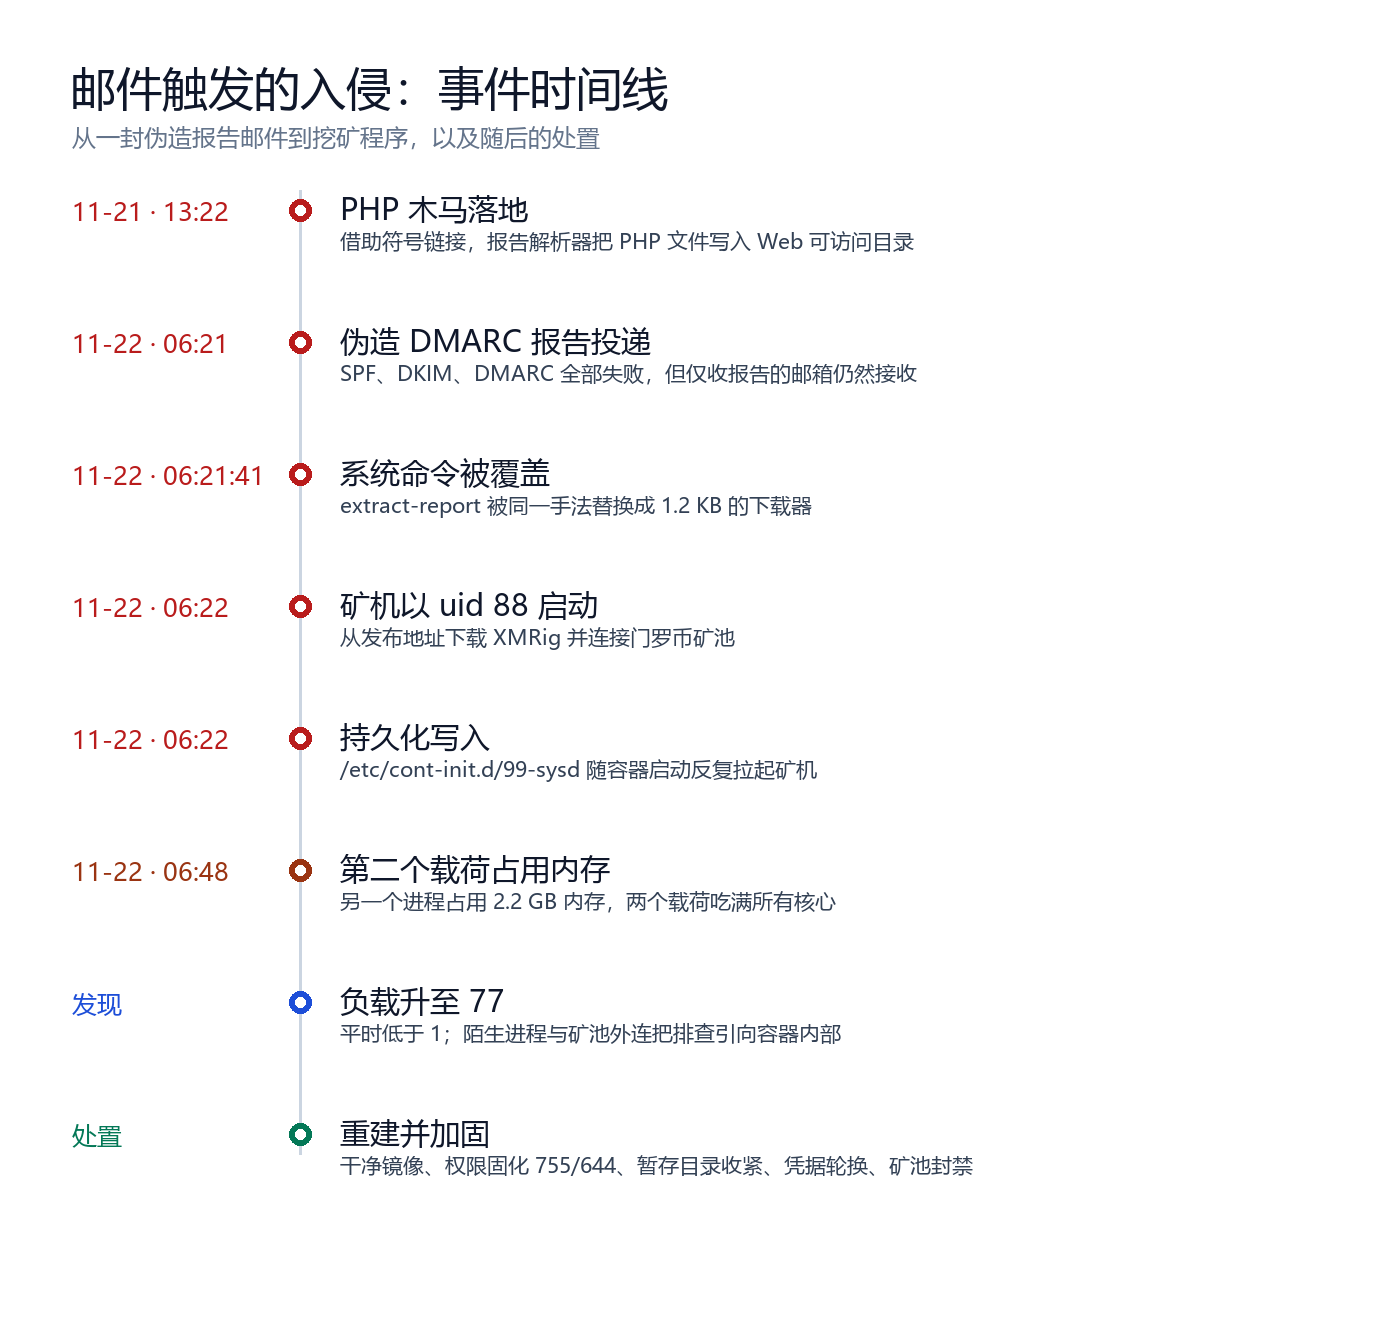
2026 年 11 月 22 日,我们的监控发现了一件任何主机面板都不会主动提示的事:负载从 2 一路飙升到 77。两个陌生进程吃满了所有核心。接下来的处理是一次完整的应急响应——而根因,是一封邮件。
本文记录了入侵机理、证据链和修复措施,供同样在自建邮件服务的 WooCommerce / OpenCart 运营者对照自查。
范围与局限
本文有两处结论属于推断而非直接证据。第一次创建符号链接的写入动作没有被捕获:该时间段的 HTTP 日志中没有匹配的请求,执行它的工具在我们开始取证前已被删除。”伪造报告邮件触发了覆盖”这一结论,依据的是投递时间与文件修改时间之间 37 秒的间隔、暂存目录里找到的两个符号链接,以及解析器的既有行为,而不是一段被记录的调用链。主机 journal 只保留约一天,也限制了时间线的重建精度。
最初看到的迹象
症状非常典型:
load average: 77.47, 47.32, 23.72,而平时低于 1。- 一个名为
kk的进程从/var/tmp/.sysd启动,二进制文件已被删除但进程仍在运行。 - 另一个名为
falsed的进程以 Web 用户身份运行在隐藏目录中,占用 1.6 GB 内存。 - 存在指向
gulf.moneroocean.stream:10001(门罗币矿池)的外连。
挖矿只是症状,真正值得追问的是它怎么进来的。
入口:一封伪造的 DMARC 报告
域名下有一个 dmarc-reports@ 邮箱,只用于接收聚合报告。它对任何人开放投递,而服务器的报告解析程序会自动解包收到的每一个附件。
两封邮件相隔 26 秒到达。两封邮件的 SPF、DKIM、DMARC 全部失败(RFC 7489),但仍然被成功投递——因为报告地址并不是普通邮箱,没有挂载对应的策略校验。
第一封携带一个 1,233 字节的 shell 脚本,附件名伪装成普通文件名;第二封只有一个 7 字节的文本文件,内容是一个单词,用于催促解析器处理队列。
附件名并不是随机生成的。攻击者事先在报告暂存目录里放置了符号链接:
.i9jkt1l      -> /opt/admin/bin/extract-report
awt441xu.php -> /opt/www/.well-known/acme-challenge/awt441xu.php解析器解包附件时,若文件名与已存在的符号链接同名,就会穿过链接写入。于是,一封邮件的附件覆盖了一条系统命令,同时把一个 PHP 文件写进了 Web 可访问目录——这正是 CWE-61 描述的符号链接跟随模式。
为什么一封邮件就够了
整条链路不需要密码、不需要 SSH 登录,也不需要任何 CVE。它只需要容器镜像里存在全局可写目录(CWE-732):
drwxrwxrwx  /etc/cont-init.d
-rwxrwxrwx  /opt/admin/bin/extract-report
-rw-rw-rw-  /opt/admin/.env
drwxrwxrwx  /opt/www/.well-known
有了这些权限,邮件用户就能替换属于 root 的命令、植入由容器 PHP-FPM 执行的 Web 木马,并注册一个随容器启动的脚本。
持久化与权限等级
我们找到两处持久化:
/etc/cont-init.d/99-sysd——每次容器启动都会执行,重新下载并拉起矿机。/var/tmp下的隐藏目录,存放二进制和日志,属主是容器内的邮件用户(uid 88)。
注意这个 uid:矿机并不是以 root 运行,而是容器里的邮件用户。它看起来像有 root 权限,是因为 777 权限让该用户可以修改 root 拥有的文件。这个区别在取证时很关键——它直接决定影响范围和处置方式。
如何区分容器失陷与宿主机失陷
宿主机的 ps 会显示所有容器的进程,很容易误判为宿主机中毒。两个检查即可确认:
readlink /proc/<pid>/ns/mnt
ls -l /proc/<pid>/root/opt
如果挂载命名空间与 PID 1 不同,且路径只存在于该进程自己的 root 下,那么它就在容器里。本例中宿主机根本没有 /opt/www、/opt/admin 和暂存目录,容器也没有逃逸条件(未使用 --privileged、无额外 capabilities、未挂载 Docker socket)。
处置过程
- 隔离:停止容器,把被篡改的文件和暂存目录归档为证据,保留现场而不是直接删除。
- 用干净镜像重建:不要在原容器文件系统上修补,用原始镜像重建,只挂载数据卷。
- 把权限写进镜像:在运行中的容器里
chmod,容器一重建就失效。用派生镜像(FROM固定 digest,RUN chmod 755 …)才能长期生效。 - 关闭入口:删除仅收报告的邮箱地址,或关闭自动报告解析功能。
- 轮换凭据:邮箱账号、邮件管理员、数据库用户、CMS 管理员、面板与 SSH 密钥——凡是从被入侵数据卷可读到的都要换。
- 封禁外连:在主机层面把矿池域名指向黑洞地址,让再次感染立即失败并暴露。
- 收口访问(参考 Docker 引擎安全指南):SSH 仅密钥登录、关闭 FTP 改用 SFTP、面板限速或按来源 IP 限制、管理端口不对公网开放。
事后所做的改动
- 邮件容器内所有全局可写路径改为 755 或 644,并固化进派生镜像。
- 报告暂存目录改为
750且属主为服务账号,解析器无法再穿链接写入。 - 仅收报告的邮箱地址已删除。
- 矿池域名在主机层被黑洞路由。
- 全部邮箱密码重置,并用真实 IMAP 登录逐项验证。
- 复查了日志保留策略:主机 journal 上限只有 300 MB,关键时间窗已被滚动覆盖,因此把日志保留纳入例行检查。
给同类环境的三条经验
- 777 不是方便,是漏洞。 在容器里,全局可写目录(CWE-732)会把任何”写文件”能力升级成”执行代码”。
- 报告邮箱是攻击面。 任何自动解包不可信附件的程序,都在替你处理攻击者可控的输入。
- 先修根因,再杀进程。 删掉挖矿程序不叫修复,去掉让它进来的可写路径才算。
相关阅读
结语
从发现到重建并加固完成不到一小时,商店数据没有泄露——入侵被限制在邮件容器内,没有触及 Web 应用和数据库。真正让人不安的是攻击者所需之少:一封邮件、一个可写目录、一个被忽视的权限位。
如果你也在自建邮件服务,今天就可以用一条命令自查容器里是否存在全局可写目录(CWE-732):
docker exec <container> find / -xdev -perm -0002 -type d 2>/dev/null